

Пользователи получают от Google важные уведомления по электронной почте о подозрительной или нежелательной активности в своих учетных записях.
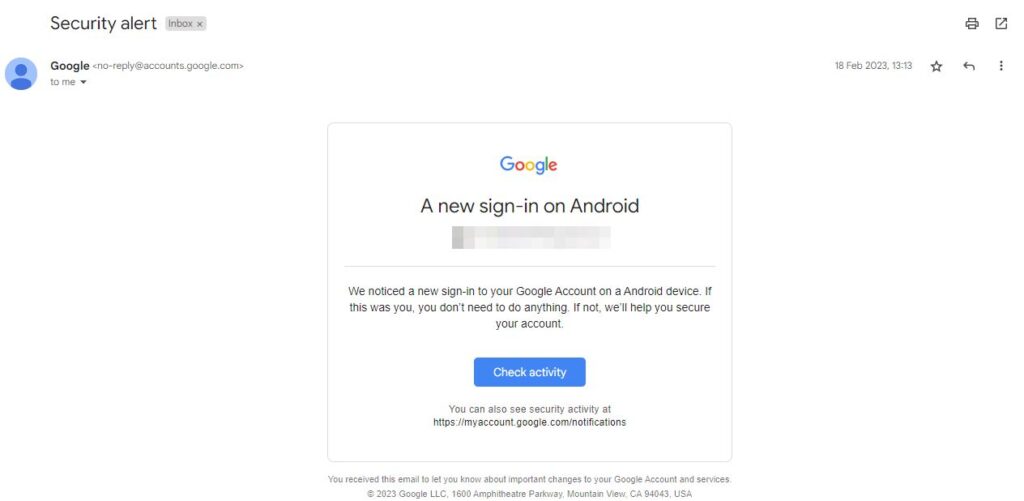
Это может быть связано с попыткой входа в вашу учетную запись или отправкой необычно большого количества писем одновременно. Вы также можете получить это письмо при входе в Gmail с нового устройства.
Теперь мошенники могут создать такое же электронное письмо и отправить его вам. В письме вас попросят предпринять какие-то действия, потому что ваш аккаунт находится в опасности. Как только вы перейдете по этой ссылке и введете свои учетные данные, ваш аккаунт будет взломан.
Поэтому крайне важно уметь отличать подлинное электронное письмо от поддельного оповещения о безопасности.
Сначала я объясню критерии, которые необходимо проверить, чтобы отличить подлинные электронные письма от писем от мошенников. Затем я покажу, как определить, пришло ли письмо от Google или от мошенника. Наконец, есть раздел для тех, кто уже стал жертвой мошенничества, и о том, какие шаги они могут предпринять сейчас.
Как отличить настоящее электронное письмо от поддельного оповещения о безопасности?
Чтобы определить подлинность электронного письма, необходимо проверить четыре детали. Если эти элементы кажутся подозрительными, письмо, скорее всего, поддельное.
1. Проверьте адрес электронной почты отправителя.
В электронном письме, которое вы получите от Google, будет указан следующий адрес электронной почты:
no-reply@accounts.google.com
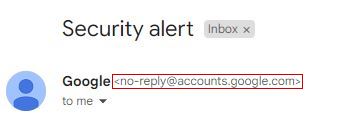
Если это не так, то весьма вероятно, что вам отправил электронное письмо мошенник.
Но на этом всё не заканчивается. Мошенники также могут использовать подделку электронных писем, создавая видимость того, что письмо действительно отправлено от Google. Это распространённая практика фишинговых атак, которая затрудняет обнаружение поддельных писем.
Поэтому, чтобы быть абсолютно уверенным в подлинности сообщения Google Critical Security Alert, вам следует выполнить и два других шага.
2. Проверьте заголовок электронного письма.
В заголовках электронных писем обычно указываются адреса отправителя и получателя. Получив письмо с уведомлением о безопасности, проверьте, указывают ли оба адреса на домен Google. Если нет, это тревожный сигнал.
Вот как просмотреть заголовки в Gmail:
- Зайдите в Gmail и нажмите на Сообщение о предупреждении безопасности.
- Нажмите на стрелку раскрывающегося списка рядом с "мне".
- Теперь проверьте головы. Отправлено по почте и Подписано.
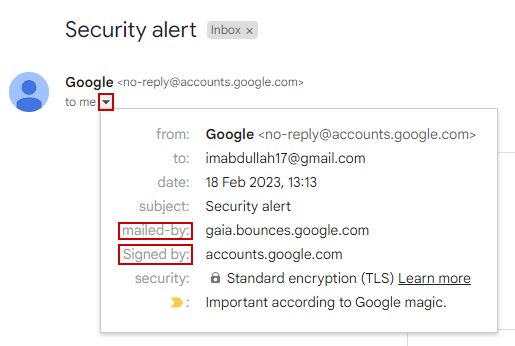
Как видите, адрес отправителя будет gaia.bounces.google.com , а адрес получателя — accounts.google.com.
С другой стороны, поддельное электронное письмо может иметь заголовок примерно такого вида: http://scammer.com/a/google.com
В данном случае домен google.com находится внутри папки, а не является основным доменом. Этого достаточно, чтобы расценить это как попытку фишинга.
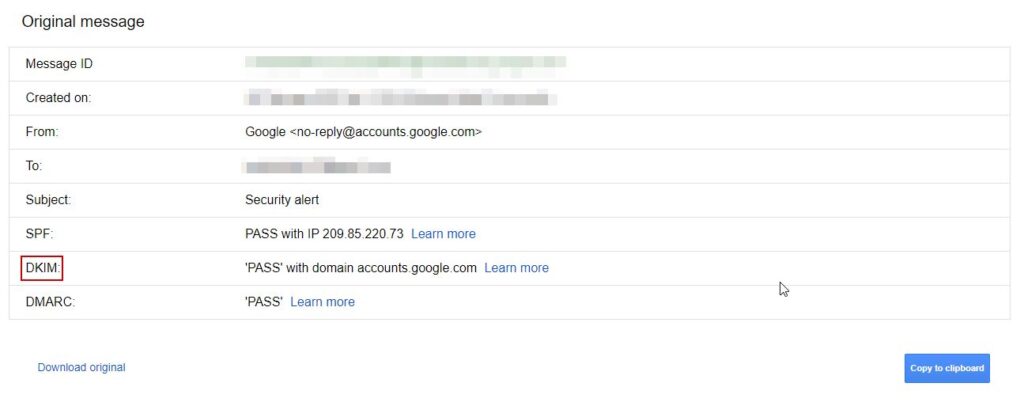
3. Проверьте DKIM для адреса электронной почты.
DKIM (DomainKeys Identified Mail) — это хороший способ проверить подлинность электронного письма, поскольку он содержит домен, с которого было отправлено письмо. Например, если письмо отправлено от Google, раздел DKIM будет отображаться как «PASS» с доменом accounts.google.com . Если домен не указывает на Google, письмо небезопасно.
Вот как проверить DKIM для электронного письма:
- Откройте уведомление о безопасности в электронном письме.
- нажать на Список из трех вертикальных точек справа,
- нажать на Показать оригинал Открыть Заголовок письма.
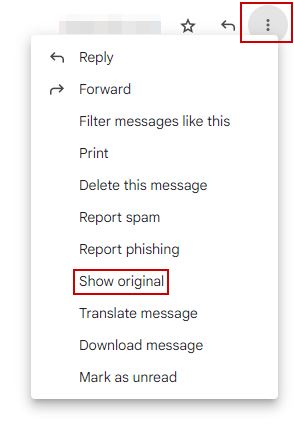
- Теперь вы можете проверить DKIM и другие данные электронной почты.
4. Проверьте информацию в электронном письме.
В электронном письме от Google, касающемся безопасности, обычно содержатся данные для входа, включая время, местоположение и устройство, использованное для входа.
Напротив, поддельное электронное письмо будет содержать нерелевантные вложения, фишинговые ссылки, контактные формы и т. д. В этом случае следует знать, что это письмо не от Google.
Что делать, если вы получили электронное письмо с критическим предупреждением о безопасности от Google?
Если письмо пришло от Google, и вы уже вошли в систему на новом устройстве, ничего страшного. Просто нажмите «Да, это я», и все будет в порядке.
Однако, если вы не являетесь автором входа в систему, возникла проблема. Кто-то другой пытался войти в вашу учетную запись или уже вошел. В этом случае вам следует выполнить следующие действия:
- Не Пароль вашей учетной записи وВыйдите из неизвестных устройств..
- Видеть Настройки безопасности учетной записи Google Убедитесь, что нет никаких изменений, например, в адресе электронной почты или номере телефона для восстановления доступа и т. д.
- Удалите приложения, которые Вы не предоставили ей доступ к вашей электронной почте. самостоятельно.
- акт Двухэтапная аутентификация.
- Проверьте настройки подписки и оплаты. Чтобы гарантировать, что не будет совершена ни одна транзакция, которую вы не инициировали.
- Изменить пароли приложений (Особенно банки) синхронизируются с вашей почтой Gmail и сохраняются в браузере.
Что делать, если вы получили тревожное уведомление о безопасности по электронной почте от мошенников?
Если это так, то беспокоиться не о чем (если вы ничего не кликали). Фишинговые атаки успешны только тогда, когда пользователи делятся своей личной информацией. Если вы этого не делали, вы в безопасности.
Вот несколько моментов, которые следует помнить, если вы уверены, что электронное письмо поддельное:
- не открывайте Любые вложения.
- не открывайте Любые ссылки.
- Не звоните Контактный номер, если таковые имеются.
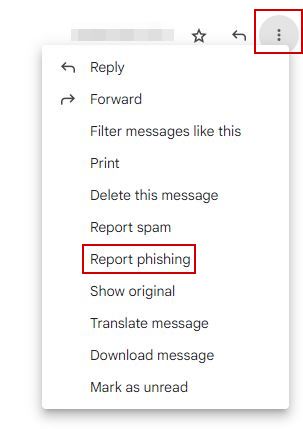
- нажать на Список из трех пунктов Справа выберите Сообщить о фишинге Сообщить о нарушении в связи с отправкой электронного письма.
- Заблокируйте отправителя, чтобы избежать получения от него мошеннических писем Plus.
Что делать, если вы стали жертвой поддельного электронного письма?
Фишинговые электронные письма — распространенное явление. Фактически, в 2020 году это было самое распространенное киберпреступление. Если вы стали жертвой, обязательно сначала сбросьте пароль от своей учетной записи.
Используйте свой резервный адрес электронной почты или номер телефона, чтобы войти в систему и как можно скорее изменить свои учетные данные .
Во-вторых, запустите антивирусное программное обеспечение , чтобы проверить наличие вредоносных программ или подозрительных файлов, которые могли установить мошенники. Если таковые будут обнаружены, удалите их навсегда.
Аналогично, если вы перейдете по ссылке и попадете на подозрительный сайт, сбросьте настройки браузера . Это предотвратит взлом со стороны мошенников.
Наконец, если кто-то, к сожалению, получит полный доступ к вашей учетной записи, обязательно смените все остальные сохраненные пароли . Это, по крайней мере, предотвратит доступ к некоторым другим вашим учетным записям.
Запомните упомянутые мной моменты, чтобы не стать жертвой фишинговых писем. Никогда не переходите по ссылкам, если письмо кажется подозрительным. И как только вы поймете, что письмо поддельное, немедленно сообщите об этом.
Комментарии закрыты.